

Was wäre, wenn…
Ihre nächste NIS2-Schulung
Sicherheitsverhalten und nicht nur Wissen trainiert?
Egal ob in Online-Schulungen oder in Präsenz, im Team oder solo oder für welche Zielgruppe:
What The Hack! performt auf allen Ebenen, weil wir den gemeinsamen Nenner fokussieren: Den Menschen und sein Verhalten.

NIS2 betrifft sowohl regulatorisches Fachwissen als auch das Sicherheitsbewusstsein im Unternehmen. What The Hack! bietet für beide Schulungsziele passende Inhalte und einen interaktiven Lernansatz.
NIS2 als Fachthema in der Schulung
Welche Anforderungen stellt NIS2? Welche Verantwortung tragen Unternehmen und ihre Geschäftsleitungen? Wie werden Cyberrisiken bewertet behandelt?
Mit gezielten NIS2-Kampagnen macht What The Hack! regulatorische Zusammenhänge verständlich und verbindet Fachwissen mit praxisnahen Entscheidungssituationen.
NIS2-Grundlagen und Anforderungen
Cybersicherheits-Risikomanagement
Sicherheitsvorfälle und Meldewege
Verantwortlichkeiten und Geschäftsleitung
Für relevante Verantwortliche, Führungskräfte und weitere Zielgruppen mit NIS2-bezogenem Schulungsbedarf.
BILDPLATZHALTER

NIS2 – Regulatorische Themenkampagne
Security Awareness nach NIS2 stärken.
NIS2 verlangt von betroffenen Einrichtungen auch grundlegende Schulungen und Sensibilisierungsmaßnahmen zur IT-Sicherheit.
Mit What The Hack! trainieren Mitarbeitende anhand realistischer Cybersecurity-Szenarien, Risiken zu erkennen, Handlungsalternativen abzuwägen und zu entscheiden.
Ransomware und Cyberangriffe
Informationssicherheit
Datenschutz und Umgang mit Informationen
Phishing
Für breite Mitarbeitendengruppen und unterschiedliche Unternehmensbereiche.
BILDPLATZHALTER
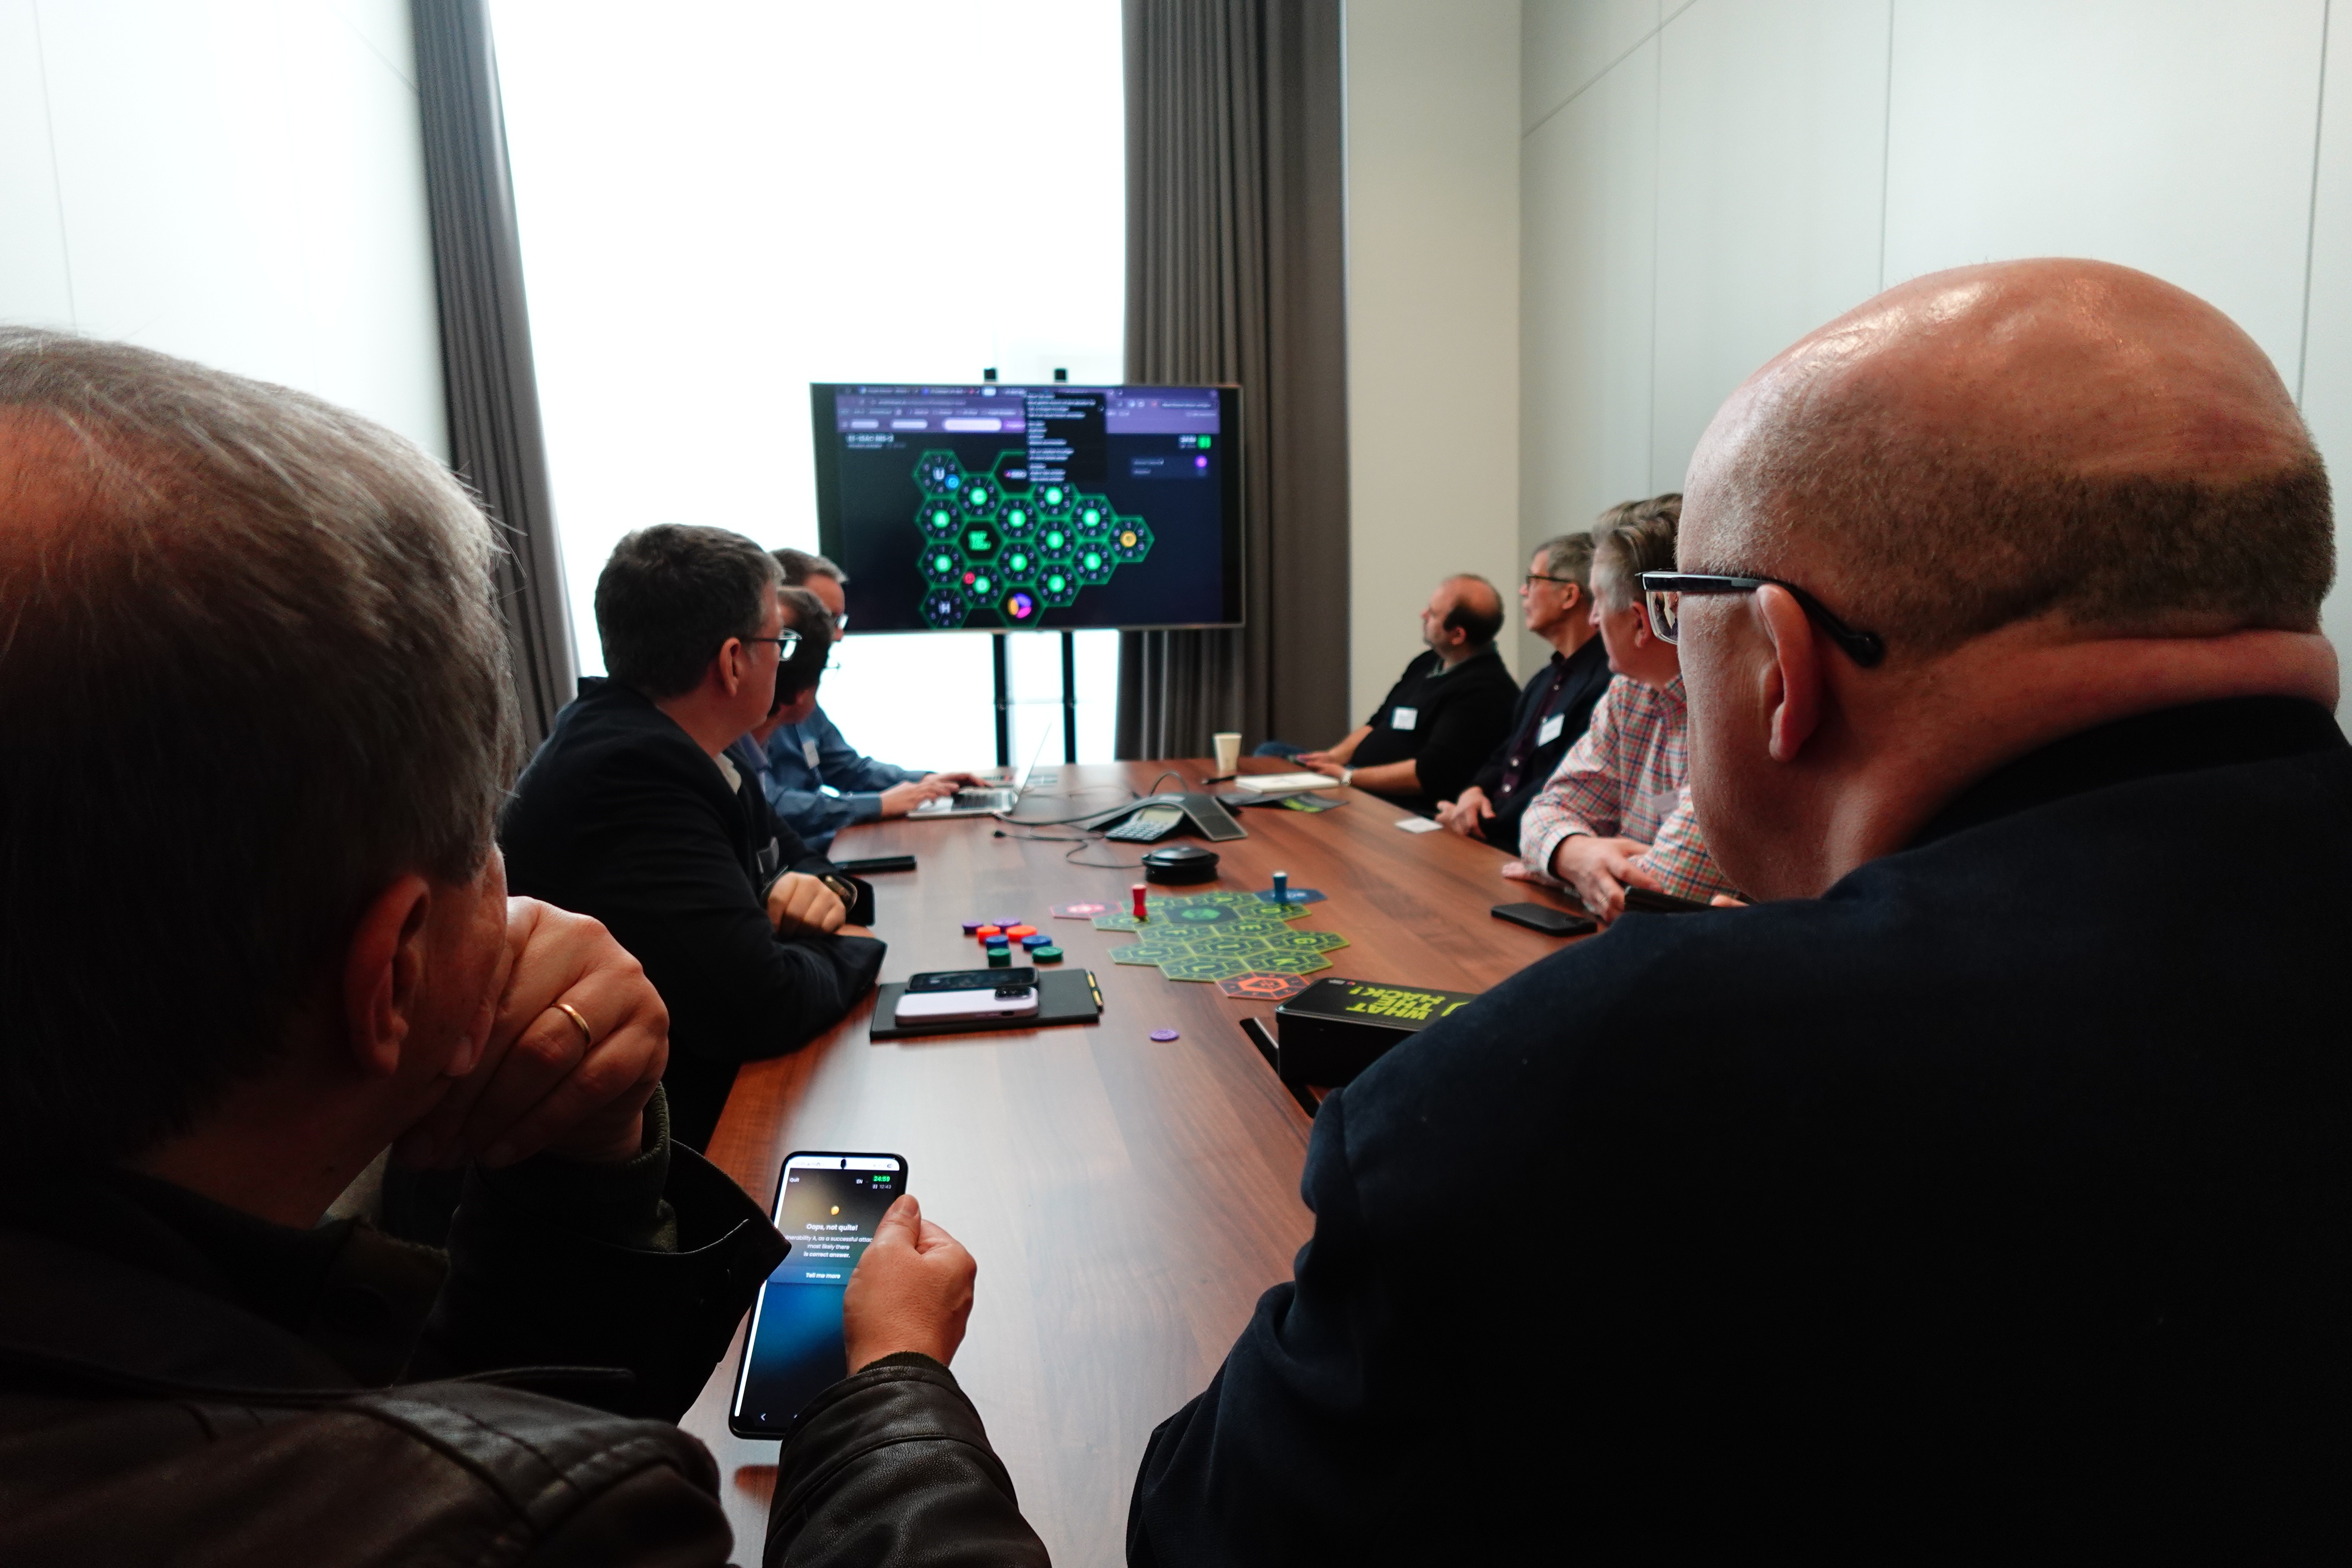
NIS2 – Security-Awareness-Teamspiel
Wie würden Sie entscheiden?
Hier geht es um ein DORA-Szenario, das die Gruppe diskutieren muss.

Zum Vergrößern klicken.
So läuft's beispielhaft im Awareness Game:
Fünf Teilnehmende wählen Antwort A, drei Antwort C und zwei Antwort D. Bevor das Team gemeinsam entscheidet, muss es seine unterschiedlichen Einschätzungen besprechen. Im Solospiel prüft jede Person die Antwortmöglichkeiten eigenständig.

Die europäische NIS2-Richtlinie stärkt die Cybersicherheit betroffener Einrichtungen. In Deutschland konkretisiert das BSI-Gesetz wesentliche Anforderungen an Risikomanagement, Schulungen und Sicherheitsverantwortung.
Grundlegende IT-Sicherheitsschulungen nach § 30 BSIG.
§ 30 Abs. 2 Nr. 7 BSIG nennt grundlegende Schulungen und Sensibilisierungsmaßnahmen im Bereich der IT-Sicherheit als Bestandteil der Risikomanagementmaßnahmen besonders wichtiger und wichtiger Einrichtungen.
What The Hack! kann bei der Durchführung geeigneter, praxisnaher Awareness-Maßnahmen unterstützen.
Geschäftsleitungsschulungen nach § 38 BSIG.
§ 38 Abs. 3 BSIG sieht regelmäßige Schulungen für Geschäftsleitungen betroffener Einrichtungen vor. Im Mittelpunkt stehen die Erkennung und Bewertung von IT-Sicherheitsrisiken sowie geeignete Risikomanagementpraktiken.
What The Hack! kann mit passenden NIS2- und Executive-Awareness-Inhalten unterstützen. Die Eignung muss anhand der konkreten Lernziele geprüft werden.
Awareness-Programme nach EU-Verordnung 2024/2690.
Für bestimmte Einrichtungsarten konkretisiert die EU-Durchführungsverordnung 2024/2690 zusätzliche Anforderungen an Awareness-Programme und Sicherheitsschulungen, insbesondere in den Ziffern 8.1 und 8.2.
Dazu zählen unter anderem wiederkehrende Maßnahmen, risikobezogene Inhalte und die Berücksichtigung unterschiedlicher Rollen.
Extern geprüft. Für regulatorisch relevante Schulungen.
What The Hack! wurde von Assurance Cert International als Awareness- und Schulungsformat geprüft.
Das Zertifikat bestätigt die Bewertung als „praxisnah – zielgruppengerecht – nachweisbar“.
Zu den Prüfgrundlagen gehören unter anderem § 30 Abs. 2 Nr. 7 und § 38 Abs. 3 BSIG sowie die Ziffern 8.1 und 8.2 der EU-Verordnung 2024/2690.
Das Format bietet damit einen extern geprüften methodischen und inhaltlichen Rahmen zur Unterstützung regulatorisch relevanter Awareness- und Schulungsmaßnahmen.
Externe Prüfung durch Assurance Cert International
Prüfgrundlagen mit direktem Bezug zu NIS2-relevanten Schulungsanforderungen
Zertifikatslaufzeit: 02.02.2026 bis 01.02.2030

What The Hack! ist eine eigenständig nutzbare Security-Awareness-Plattform. Unternehmen wählen passende Inhalte aus, starten ihre Schulungen selbst und können das Format regelmäßig einsetzen.
Schulung erstellen
Wählen Sie NIS2- oder Cybersecurity-Kampagnen, konfigurieren Sie die Spielparameter und bereiten Sie Ihre Session vor.

Mitarbeitende einladen und spielen
Über einen Link oder QR-Code können Mitarbeitende per Smartphone oder Desktop einer Teamsession in wenigen Sekunden beitreten.
Sie diskutieren Sicherheitsentscheidungen und verfolgen gemeinsam das Spielziel. Alternativ können Mitarbeitende im Solo-Modus eigenständig trainieren.

Ergebnisse auswerten
Nach der Session stehen Spielergebnisse, Auswertungen und – abhängig von den festgelegten Voraussetzungen – Teilnahmezertifikate zur Verfügung.
Damit lassen sich durchgeführte Awareness-Maßnahmen nachvollziehen und dokumentieren.

Ob gezielte NIS2-Schulung, wiederkehrende Sensibilisierung oder unternehmensweiter Rollout: What The Hack! lässt sich für unterschiedliche Zielgruppen und Schulungsanlässe einsetzen.
Unternehmen erwerben nutzerbasierte Jahreslizenzen. Lizenzierte Mitarbeitende können während der Laufzeit beliebig oft spielen.
Teamschulungen
Gemeinsame Diskussionen fördern den Austausch über Cyberrisiken und sicherheitsbewusste Entscheidungen.
Solo-Trainings
Mitarbeitende bearbeiten Security-Awareness-Inhalte eigenständig und zeitlich flexibel.
Unternehmensweiter Rollout
Interne Multiplikatoren und die flexiblen Spielmodi unterstützen einen schrittweisen Rollout der Schulung.
Welche Schulungen verlangt NIS2?
Für betroffene besonders wichtige und wichtige Einrichtungen gehören grundlegende IT-Sicherheitsschulungen und Sensibilisierungsmaßnahmen zu den Risikomanagementmaßnahmen nach § 30 BSIG. Für Geschäftsleitungen gelten zusätzliche regelmäßige Schulungsanforderungen nach § 38 BSIG.
Kann What The Hack! NIS2-Inhalte direkt schulen?
Ja. Mit NIS2-bezogenen Themenkampagnen können relevante regulatorische Grundlagen, Verantwortlichkeiten und sicherheitsbezogene Entscheidungssituationen vermittelt und diskutiert werden.
Können allgemeine Awareness-Schulungen mit What The Hack! durchgeführt werden?
Ja. What The Hack! bietet Cybersecurity-Kampagnen zu Themen wie Phishing, Social Engineering, Ransomware und Informationssicherheit. Diese können als Bestandteil geeigneter Schulungs- und Sensibilisierungsmaßnahmen eingesetzt werden.
Ist What The Hack! für NIS2 geprüft?
What The Hack! verfügt über ein Zertifikat von Assurance Cert International. Das Schulungsformat wurde unter anderem anhand von § 30 Abs. 2 Nr. 7 und § 38 Abs. 3 BSIG geprüft und als praxisnah, zielgruppengerecht und nachweisbar bewertet.
Können auch Geschäftsleitungen geschult werden?
What The Hack! bietet NIS2- und Executive-Awareness-Inhalte. Für spezielle Geschäftsleitungsschulungen muss geprüft werden, ob die ausgewählten Inhalte und Lernziele die relevanten Anforderungen des § 38 Abs. 3 BSIG abdecken.
Wie werden die Schulungen dokumentiert?
Die Plattform stellt Spielauswertungen und, abhängig von den festgelegten Bedingungen, Teilnahmezertifikate zur Verfügung. Diese können in die unternehmensinterne Schulungsdokumentation einfließen.
Kann unser Unternehmen die Schulungen selbst durchführen?
Ja. Unternehmen können eigene Sessions erstellen und Mitarbeitende über Link oder QR-Code einladen. Zusätzlich steht ein eigenständig nutzbarer Solo-Modus zur Verfügung.
Erfüllt ein Unternehmen mit What The Hack! automatisch alle NIS2-Anforderungen?
Nein. What The Hack! unterstützt regulatorisch relevante Schulungs- und Sensibilisierungsmaßnahmen. Die Erfüllung sämtlicher gesetzlicher Anforderungen hängt von der konkreten Umsetzung und dem gesamten Risikomanagement der Einrichtung ab.
Sie möchten NIS2-Anforderungen verständlich vermitteln und Security Awareness in Ihrem Unternehmen stärken?
Erleben Sie in einer Live-Demo, wie What The Hack! regulatorisches Wissen mit praxisnahen Cybersecurity-Trainings verbindet.