Smishing im Unternehmen: Warum SMS-Phishing oft außerhalb der Schutzkette bleibt
Geschrieben von: Thorben Steenmanns

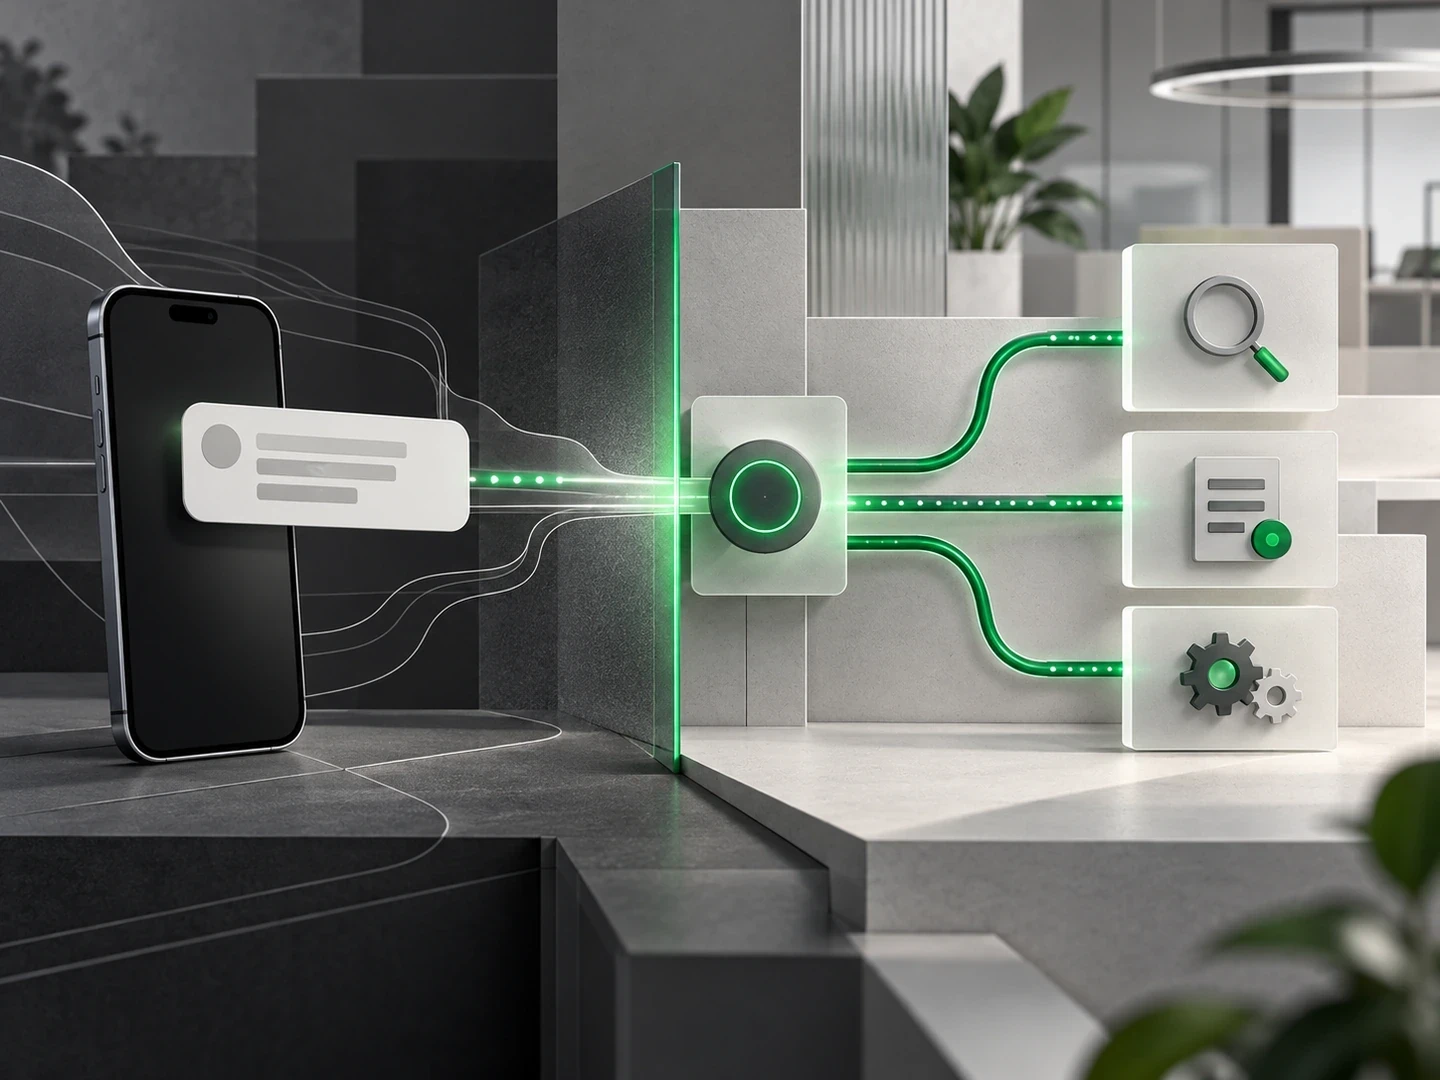
Phishing-Schutz wird in vielen Unternehmen zuerst als E-Mail-Aufgabe organisiert: Gateways filtern Nachrichten, verdächtige Absender werden analysiert und Beschäftigte können eine Mail an das Security-Team weiterleiten. Smishing verschiebt denselben Täuschungsmechanismus auf SMS und Messenger. Damit verändert sich nicht nur der Kanal. Häufig fehlen dort genau die technischen und organisatorischen Wege, auf denen ein verdächtiger Vorgang sichtbar, prüfbar und schnell bearbeitbar wird.
Für CISOs und Awareness-Verantwortliche ist Smishing deshalb mehr als eine weitere Phishing-Variante. Die entscheidende Frage lautet: Erreicht der Mobilkanal dieselbe Schutzkette wie die geschäftliche E-Mail – oder endet die Verantwortung beim Hinweis „Nicht klicken“?
Smishing erreicht Mitarbeitende außerhalb des Mail-Schutzes
ENISA beschreibt Smishing als Phishing über SMS. Die Bundesnetzagentur dokumentiert außerdem Betrugsversuche über Messenger: Kriminelle geben sich etwa als Banken, Paketdienste oder Führungskräfte aus, nutzen bekannte Gestaltungselemente und erzeugen Zeitdruck. Das Ziel kann darin bestehen, Daten abzugreifen, Zahlungen auszulösen, einen Rückruf zu provozieren oder zum Aufruf einer manipulierten Website zu bewegen.
Im Unternehmenskontext ist daran vor allem die verteilte Sichtbarkeit problematisch. Eine SMS kann auf einem verwalteten Dienstgerät, einem privaten Smartphone mit geschäftlicher Nutzung oder einem vollständig privaten Gerät ankommen. Der Link führt anschließend möglicherweise in einen mobilen Browser, in eine App oder auf eine Anmeldeseite. Die Anfrage kann privat wirken und trotzdem auf geschäftliche Zugangsdaten, Zahlungsprozesse oder die Identität einer Führungskraft zielen.
Ein Mailgateway sieht diesen Weg nicht. Auch das Security-Team erkennt kein Angriffsmuster, solange Beschäftigte die Nachricht nicht melden und die nötigen Informationen übermitteln. Smishing ist damit zugleich ein Kommunikations- und ein Telemetrieproblem.
Der Gerätewechsel verändert den Entscheidungskontext
Auf dem Smartphone stehen weniger Kontextinformationen gleichzeitig zur Verfügung. Absendername, Domain, vollständige Zieladresse und technische Merkmale sind schwieriger zu vergleichen als in einer Desktop-Analyse. Hinzu kommt der Wechsel zwischen Kanälen: Eine SMS behauptet beispielsweise, es gebe ein Problem mit einem Konto, und führt dann zu einer Website oder zu einem Telefonat.
Dieser Übergang ähnelt dem Risiko bei QR-Code-Phishing. Der Beitrag Quishing erkennen zeigt, warum Schutzmechanismen neu bewertet werden müssen, sobald eine Handlung vom sichtbaren Ausgangskanal auf ein anderes Gerät oder Medium springt. Bei Smishing liegt derselbe Kontrollverlust innerhalb weniger Berührungen auf einem einzigen Smartphone.
Verantwortliche sollten deshalb nicht nur fragen, ob Mitarbeitende eine verdächtige SMS erkennen. Wichtiger ist, ob sie eine behauptete Aufgabe unabhängig vom mitgelieferten Link, der angegebenen Nummer oder dem sichtbaren Absender prüfen können.
Fünf Kontrollfragen für Smishing im Unternehmen
Ein belastbarer Schutz entsteht aus mehreren Ebenen. Für die Prüfung der eigenen Organisation helfen fünf Fragen:
Welche Mobilkanäle gehören zum geschäftlichen Risiko? Neben SMS zählen dazu freigegebene Messenger, private Messenger mit geschäftlichen Kontakten und Nachrichten an öffentlich bekannte Mobilnummern.
Wie wird eine Anfrage unabhängig verifiziert? Die Kontaktadresse oder Telefonnummer muss aus einer bekannten Quelle stammen. Angaben aus der verdächtigen Nachricht selbst sind kein zweiter Kanal.
Welche Geräte sind technisch abgedeckt? Mobile Device Management, Browser-Schutz, App-Richtlinien und Identitätskontrollen können nur dort wirken, wo Zuständigkeit und Gerätemodell geklärt sind.
Wie melden Beschäftigte eine mobile Nachricht? Der Weg muss vom Smartphone aus erreichbar sein und darf nicht voraussetzen, dass die Nachricht wie eine E-Mail weitergeleitet werden kann.
Was geschieht nach der Meldung? Security benötigt eine definierte Triage, klare Zuständigkeiten und einen Weg, betroffene Identitäten, Geräte oder Prozesse schnell zu prüfen.
Die Fragen zeigen auch eine wichtige Grenze von Awareness: Aufmerksamkeit kann einen Hinweis auslösen. Sie ersetzt weder die technische Absicherung des Geräts noch den Incident-Prozess nach einem Klick, einer Dateneingabe oder einer Zahlung.
Ein Meldeweg muss verwertbare Informationen liefern
„Melde verdächtige Nachrichten“ ist nur dann eine handlungsfähige Regel, wenn Beschäftigte wissen, wohin und mit welchen Informationen. Ein Screenshot kann den sichtbaren Text sichern, blendet aber häufig Zieladressen, Zeitstempel oder den tatsächlichen Absender aus. Das bloße Kopieren eines Links kann wiederum riskant sein und Kontext verlieren.
Der interne Prozess sollte deshalb festlegen, welche sicheren Übermittlungswege zugelassen sind und welche Angaben die Triage benötigt. Dazu gehören typischerweise Zeitpunkt und Eingangskanal, sichtbarer Absender, behauptete Organisation oder Person, Art der verlangten Handlung sowie die Information, ob ein Link geöffnet, eine App installiert, eine Anmeldung versucht oder eine Zahlung veranlasst wurde.
Diese Angaben helfen, die Reaktion zu priorisieren. Eine ungelesene Paket-SMS verlangt eine andere Behandlung als eine eingegebene geschäftliche Kennung oder eine bestätigte Transaktion. Die Priorisierung sollte im Security-Prozess liegen und nicht bei der meldenden Person.
Awareness und mobile Kontrollen zusammenführen
Awareness sollte den Mobilkanal an reale Unternehmensregeln anbinden. Beschäftigte müssen wissen, welche geschäftlichen Anweisungen nie ausschließlich per SMS oder Messenger erteilt werden, wie sie die Identität eines Absenders unabhängig prüfen und wie sie auch vom privaten Gerät aus einen Verdacht melden können. Für unerwartete Bestätigungsanfragen ergänzt der Beitrag MFA-Fatigue erkennen diese Perspektive um Identitäts- und Authentisierungskontrollen.
Die technische Ebene umfasst je nach Gerätestrategie unter anderem verwaltete Browser, App-Quellen, Berechtigungen, mobile Schutzfunktionen und starke Authentisierung. Entscheidend ist die gemeinsame Architektur: Eine Richtlinie, die private und dienstliche Nutzung vermischt, ohne Verantwortlichkeiten zu klären, erzeugt Lücken. Ein technisches Werkzeug ohne erreichbaren Meldeweg lässt Hinweise ungenutzt.
Auch die Auswertung sollte differenziert bleiben. Die Zahl gemeldeter SMS belegt weder ein bestimmtes Risikoniveau noch sicheres Verhalten. Sie kann jedoch zusammen mit Reaktionszeit, Qualität der Meldedaten und Ergebnissen der Triage zeigen, ob der Mobilkanal organisatorisch sichtbar wird.
What The Hack! als Baustein im Awareness-Programm
Die Security-Awareness-Plattform von What The Hack! verbindet Team- und Solo-Nutzung. Im Teamformat diskutieren Mitarbeitende Sicherheitsszenarien und einigen sich auf eine Antwort; im Solo-Modus können sie eigenständig spielen und Themenkampagnen auswählen. So lassen sich unterschiedliche Sicherheitsentscheidungen in ein wiederkehrendes Awareness-Programm einordnen.
Für Smishing bleibt die betriebliche Übersetzung entscheidend: Welche Messenger sind freigegeben? Wie lautet der interne Meldeweg? Wer prüft einen Verdacht? Solche organisationsspezifischen Regeln müssen eindeutig festgelegt und über die gewählten Awareness-Formate konsistent vermittelt werden. Spielergebnisse und Auswertungen können Trainingsschwerpunkte sichtbar machen, sind aber kein Ersatz für die Prüfung des realen Melde- und Reaktionsprozesses.
Fazit: Den Mobilkanal in den Sicherheitsprozess holen
Smishing ist nicht allein deshalb gefährlich, weil eine SMS glaubwürdig wirken kann. Das strukturelle Problem entsteht, wenn eine geschäftlich relevante Nachricht außerhalb der üblichen Kontrollen eintrifft und der Weg zurück zu Security unklar bleibt.
Ein belastbarer Ansatz verbindet unabhängige Verifikation, mobile Schutzmaßnahmen, einen erreichbaren Meldeweg und eine definierte Reaktion. Erst dann wird aus individueller Aufmerksamkeit ein nutzbares Sicherheitssignal für die Organisation.
Quellen und weiterführende Informationen
ENISA: „Off the Hook – Don’t be Phished this Cybersecurity Month!“, 1. Oktober 2025. Einordnung von Smishing als SMS-basierte Phishing-Variante und Überblick über aktuelle Phishing-Formen.
Bundesnetzagentur: „SMS- und Messenger-Spam-Varianten“ sowie „Warnung: CEO-Phishing-Nachrichten im Umlauf“. Aktuelle deutsche Beispiele für Identitätsvortäuschung, Zeitdruck, unabhängige Kontaktaufnahme und Meldung.

Ihr Ansprechpartner
Thorben Steenmanns
Chief Gaming Officer & Head of Sales
Was wäre, wenn Ihre nächste Awareness-Schulung als positives Erlebnis in den Köpfen Ihrer KollegInnen verbleibt?
Lebendige Sicherheitskulturen sind das mächtigste Mittel gegen Hacker. Ich helfe Ihnen, ihre aufzubauen - mit unserem Serious Business Gaming What The Hack! für die Themen Cybersecurity, Datenschutz und Compliance.


