NIS2-Schulung: Pflichten & Training mit What The Hack!
Geschrieben von: Thorben Steenmanns


NIS2-Schulung: Was Unternehmen schulen müssen – und wie Wissen zu Handlungssicherheit wird
Mit der Umsetzung der NIS2-Richtlinie in deutsches Recht sind Cybersecurity-Schulungen für zahlreiche Unternehmen zur gesetzlichen Anforderung geworden. Das BSI-Gesetz (BSIG) verlangt von betroffenen Einrichtungen grundlegende Schulungen und Sensibilisierungsmaßnahmen. Geschäftsleitungen müssen darüber hinaus regelmäßig an spezifischen Schulungen teilnehmen.
Doch wie gestaltet man eine NIS2-Schulung, die mehr leistet als die Vermittlung regulatorischer Grundlagen? Entscheidend ist, dass Mitarbeitende und Führungskräfte nicht nur Sicherheitsregeln kennen, sondern auch verstehen, wie sie in kritischen Situationen handeln sollen.
Genau hier setzt die NIS2-Kampagne von What The Hack! an: Das interaktive Serious Business Game verbindet Cybersecurity-Wissen mit gemeinsamen Entscheidungen und fachlichen Diskussionen.
NIS2 in Deutschland: Welche Anforderungen gelten?
Die europäische NIS2-Richtlinie (EU) 2022/2555 verfolgt das Ziel, das Cybersicherheitsniveau innerhalb der Europäischen Union zu erhöhen. In Deutschland wurde sie mit dem NIS2-Umsetzungsgesetz in nationales Recht übertragen. Das neu gefasste BSI-Gesetz gilt seit dem 6. Dezember 2025.
Betroffen sind insbesondere Unternehmen und Organisationen, die als besonders wichtige oder wichtige Einrichtungen eingestuft werden. Dazu können – abhängig von Tätigkeit, Größe und gesetzlichen Sonderregelungen – Unternehmen aus der Energieversorgung, dem Gesundheitswesen, der digitalen Infrastruktur oder bestimmten Industriebereichen gehören.
Für diese Einrichtungen formuliert § 30 BSIG Anforderungen an das Cybersicherheitsrisikomanagement. Neben technischen Schutzmaßnahmen umfasst der gesetzliche Katalog organisatorische Maßnahmen wie Krisenmanagement, Lieferkettensicherheit und Schulungen.
Damit wird Informationssicherheit ausdrücklich zu einer unternehmensweiten Aufgabe. Nicht allein die eingesetzte Technologie entscheidet über die Widerstandsfähigkeit einer Organisation, sondern auch die Fähigkeit ihrer Mitarbeitenden, Risiken zu erkennen und angemessen darauf zu reagieren.
NIS2-Schulungspflicht: Was gilt für Mitarbeitende und Geschäftsleitung?
Die gesetzlichen Anforderungen unterscheiden zwischen grundlegender Mitarbeitersensibilisierung und spezifischen Schulungspflichten der Geschäftsleitung.
§ 30 Absatz 2 Nummer 7 BSIG nennt grundlegende Schulungen und Sensibilisierungsmaßnahmen zur Informationssicherheit ausdrücklich als Bestandteil der erforderlichen Risikomanagementmaßnahmen.
Betroffene Unternehmen müssen geeignete Maßnahmen vorsehen. Das Gesetz schreibt jedoch nicht pauschal vor, dass jeder Beschäftigte denselben Kurs absolvieren muss. Ebenso wenig legt diese Vorschrift eine einheitliche jährliche Schulungsdauer für sämtliche Mitarbeitenden fest.
Für Geschäftsleitungen gelten weitergehende Anforderungen: Nach § 38 Absatz 3 BSIG müssen Geschäftsleitungen besonders wichtiger und wichtiger Einrichtungen regelmäßig an Schulungen teilnehmen. Diese sollen sie befähigen, IT-Sicherheitsrisiken und Risikomanagementpraktiken zu erkennen, zu bewerten und deren Auswirkungen auf die erbrachten Dienste einzuschätzen.
Für Unternehmen ergibt sich daraus eine klare Konsequenz: NIS2-Schulungen müssen sich an den jeweiligen Verantwortlichkeiten orientieren.
Während Mitarbeitende vor allem sichere Verhaltensweisen und interne Meldewege kennen sollten, benötigen Geschäftsleitungen ein vertieftes Verständnis von Risikosteuerung, organisatorischer Verantwortung und den Auswirkungen digitaler Störungen.
Welche Inhalte gehören in eine NIS2-Schulung?
Eine NIS2-Schulung sollte nicht ausschließlich den Gesetzestext erklären. Vielmehr müssen die Inhalte aus den tatsächlichen Risiken und Verantwortlichkeiten des Unternehmens abgeleitet werden.
Für die breite Mitarbeitersensibilisierung sind insbesondere Phishing, Social Engineering, sichere Authentifizierung, der Umgang mit sensiblen Informationen und das Erkennen von Sicherheitsvorfällen relevant. Ebenso entscheidend ist die Frage, wie Beschäftigte Auffälligkeiten intern melden und welche Handlungswege bei einem Sicherheitsverdacht vorgesehen sind.
Für fachlich verantwortliche Mitarbeitende können weitere Themen hinzukommen, etwa Lieferkettensicherheit, Berechtigungsmanagement oder der Umgang mit externen IT-Dienstleistern.
Die Herausforderung besteht darin, diese Inhalte nicht isoliert zu vermitteln, sondern sie mit konkreten Entscheidungen im Arbeitsalltag zu verbinden.
Denn eine absolvierte Schulung ist noch kein Beleg für sicheres Verhalten.
Ein Beschäftigter kann beispielsweise wissen, woran Phishing-Nachrichten zu erkennen sind, und dennoch unter Zeitdruck auf eine vermeintlich dringende Anfrage eines IT-Dienstleisters reagieren.
Deshalb sollten Awareness-Maßnahmen nicht nur Wissen abfragen, sondern auch dazu anregen, Situationen kritisch einzuordnen, Entscheidungen zu begründen und sichere Handlungsalternativen zu entwickeln.
NIS2-Schulung mit What The Hack!: Wissen spielerisch anwenden
Die NIS2-Kampagne von What The Hack! verbindet die Vermittlung regulatorischer Grundlagen mit einem interaktiven Lernansatz.
Im Serious Business Game beantworten Mitarbeitende fachliche Fragen, sammeln Spielressourcen und setzen diese gemeinsam ein, um einen virtuellen Hacker aufzuhalten.
Der eigentliche Mehrwert liegt dabei nicht ausschließlich in der richtigen Antwort. Besonders im Teamspiel entstehen Diskussionen darüber, warum eine Entscheidung richtig oder falsch ist und welche Konsequenzen unterschiedliche Handlungsweisen haben können.
Solche Gespräche machen verschiedene Wissensstände und Perspektiven sichtbar. Gleichzeitig können abstrakte Sicherheitsanforderungen mit konkreten Situationen aus dem Unternehmensalltag verknüpft werden.
Die NIS2-Kampagne eignet sich sowohl zur Vermittlung von Grundlagenwissen als auch als interaktiver Bestandteil umfassenderer Schulungsprogramme. Unternehmen können What The Hack! beispielsweise für regelmäßige Awareness-Maßnahmen, Security Days oder moderierte Teamevents einsetzen. Ergänzend steht ein Einzelspielmodus zur Verfügung.
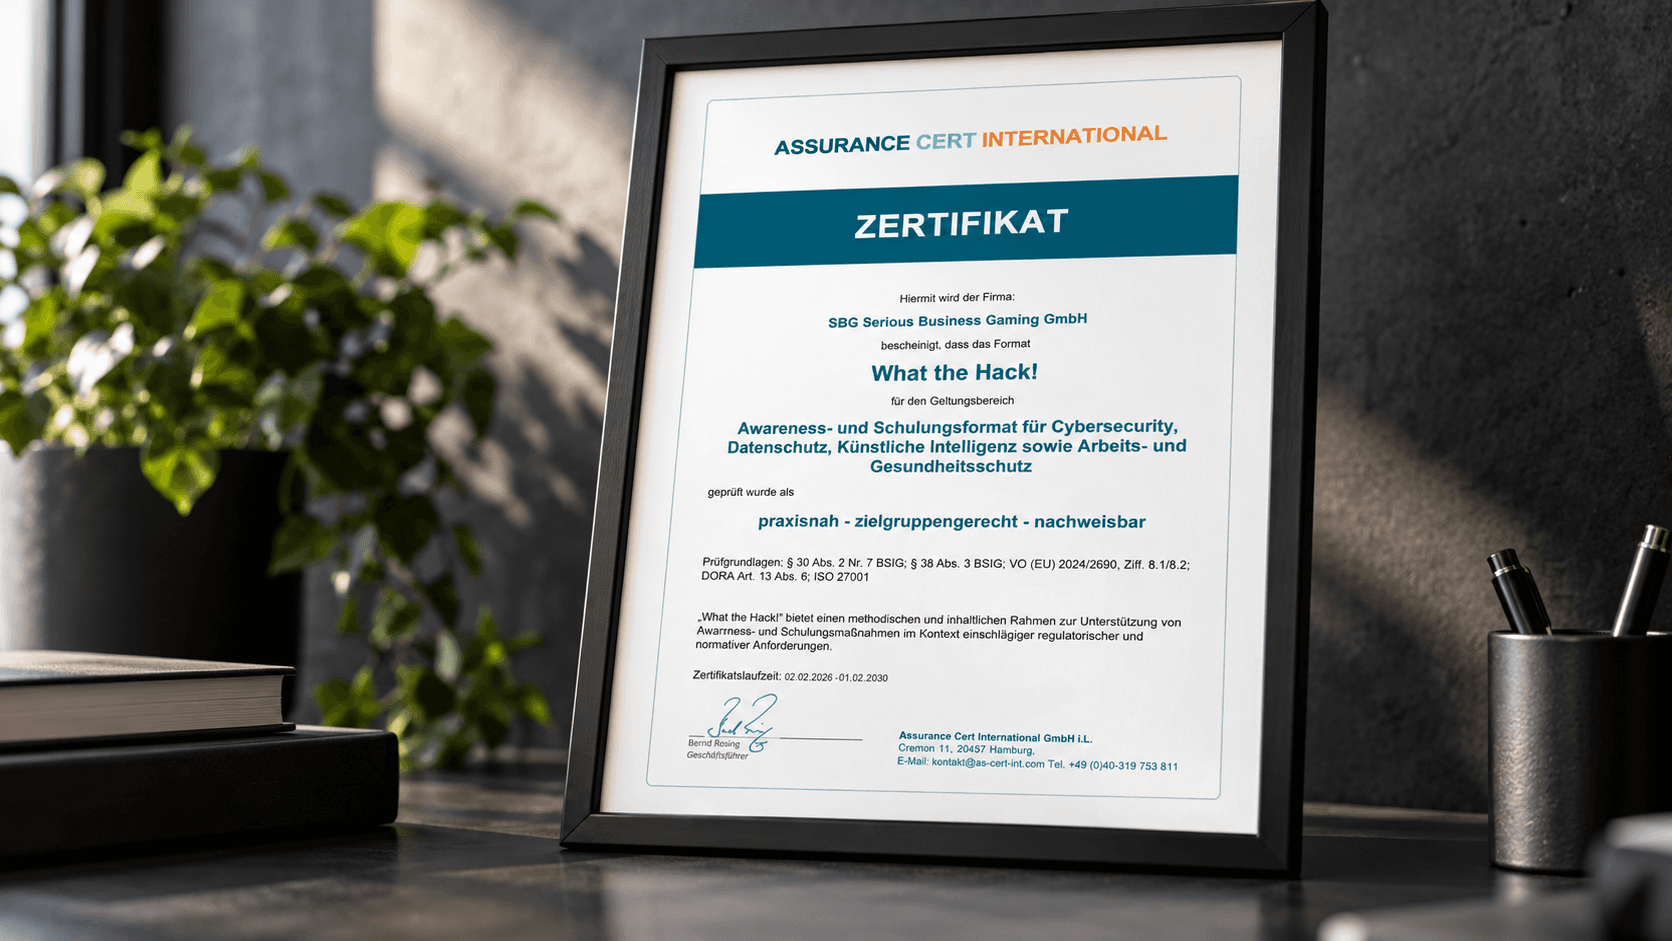
Das Schulungsformat wurde zudem extern geprüft. Zu den Prüfgrundlagen zählen unter anderem das BSIG und ISO 27001. Die externe Prüfung von What The Hack! bestätigt Eigenschaften des Awareness-Formats.
Warum eine funktionierende Meldekultur für NIS2 entscheidend ist
Besonders deutlich wird die Bedeutung sicherheitsbewussten Handelns bei den gesetzlichen Meldepflichten.
Nach § 32 BSIG müssen betroffene Einrichtungen erhebliche Sicherheitsvorfälle grundsätzlich unverzüglich und spätestens innerhalb von 24 Stunden nach Kenntniserlangung erstmals melden. Eine weiterführende Meldung ist grundsätzlich innerhalb von 72 Stunden erforderlich. Anschließend folgen gegebenenfalls weitere Meldungen.
Diese Fristen betreffen die gesetzlichen Meldepflichten der Einrichtungen, nicht die individuelle Meldefrist einzelner Mitarbeitender.
Damit ein Unternehmen rechtzeitig reagieren kann, muss es jedoch zunächst von einem potenziellen Sicherheitsvorfall erfahren.
Zwischen einer verdächtigen Beobachtung und einer möglichen behördlichen Meldung liegen oft mehrere Entscheidungen: Erkennt der Beschäftigte die Auffälligkeit? Weiß er, wen er informieren muss? Wird der Verdacht intern rechtzeitig bewertet?
Eine funktionierende Meldekette beginnt deshalb nicht erst beim Incident-Response-Team, sondern bei den Menschen, die Auffälligkeiten wahrnehmen.
NIS2-Awareness sollte daher auch vermitteln, warum frühzeitiges Melden wichtig ist und wie Beschäftigte mit Unsicherheit umgehen können. Praxisnahe Szenarien und gemeinsame Diskussionen können helfen, diese Handlungswege verständlich zu machen und eine offene Sicherheitskultur zu unterstützen.
Wie Unternehmen ihre NIS2-Schulungen sinnvoll aufbauen
Eine nachhaltige NIS2-Schulungsstrategie sollte Bestandteil des Informationssicherheitsmanagements sein und nicht als isolierte Pflichtveranstaltung betrachtet werden.
Ein sinnvoller Ansatz verbindet drei Lernziele:
Verstehen: Mitarbeitende kennen relevante Cyberrisiken, Sicherheitsregeln und die Bedeutung von NIS2.
Anwenden: Praxisnahe Szenarien und interaktive Trainings unterstützen die Einordnung sicherheitsrelevanter Situationen.
Vertiefen: Wiederkehrende Maßnahmen, Lernstandsauswertungen und weiterführende Schulungen fördern den Kompetenzaufbau.
Diese Struktur ist eine didaktische Empfehlung und keine gesetzlich vorgeschriebene Dreiteilung.
Unternehmen sollten ihre Schulungsmaßnahmen außerdem nachvollziehbar dokumentieren und deren Wirksamkeit angemessen überprüfen. Teilnahmebestätigungen oder Zertifikate können die Dokumentation unterstützen, sind allein jedoch kein Nachweis für tatsächliche Handlungskompetenz oder die vollständige Erfüllung der NIS2-Anforderungen.
Häufige Fragen zur NIS2-Schulung
Ist eine NIS2-Schulung für alle Mitarbeitenden verpflichtend?
§ 30 Absatz 2 Nummer 7 BSIG verlangt von betroffenen Einrichtungen grundlegende Schulungen und Sensibilisierungsmaßnahmen zur Informationssicherheit. Einen identischen Pflichtkurs für sämtliche Mitarbeitenden schreibt die Vorschrift nicht ausdrücklich vor.
Müssen Geschäftsführer und Vorstände eine NIS2-Schulung absolvieren?
Ja. § 38 Absatz 3 BSIG verpflichtet die Geschäftsleitungen besonders wichtiger und wichtiger Einrichtungen grundsätzlich zur regelmäßigen Teilnahme an entsprechenden Schulungen. Gesetzliche Ausnahmen und Sonderregelungen sind zu beachten. Weitere Hintergründe erläutert unser Beitrag über die NIS2-Schulungspflicht für Geschäftsleitungen.
Kann ein Serious Game Bestandteil einer NIS2-Schulung sein?
Ja. Interaktive Serious Games können zur Wissensvermittlung und Sensibilisierung beitragen. Entscheidend ist, dass Inhalte und Durchführung zu den Schulungszielen und Verantwortlichkeiten im jeweiligen Unternehmen passen.
Fazit: NIS2-Schulungen müssen Wissen in Entscheidungen übersetzen
NIS2 stellt Unternehmen vor die Aufgabe, Cybersicherheit nicht nur technisch und organisatorisch abzusichern, sondern auch im Arbeitsalltag zu verankern.
Schulungen können dazu beitragen, ein gemeinsames Verständnis für Risiken, Verantwortlichkeiten und Meldewege zu entwickeln. Entscheidend ist dabei nicht allein, ob Mitarbeitende die Anforderungen kennen, sondern ob sie verstehen, was Informationssicherheit für ihre eigenen Entscheidungen bedeutet.
Mit der NIS2-Kampagne von What The Hack! lässt sich dieser Ansatz interaktiv unterstützen: Mitarbeitende setzen sich mit fachlichen Fragen auseinander, diskutieren unterschiedliche Perspektiven und übertragen regulatorische Grundlagen auf konkrete Handlungssituationen.
Denn eine gelebte Sicherheitskultur entsteht nicht allein durch bekannte Regeln. Sie braucht Menschen, die diese Regeln verstehen und im richtigen Moment anwenden können.
Quellen und weiterführende Informationen
1. Europäisches Parlament und Rat der Europäischen Union: Richtlinie (EU) 2022/2555 (NIS2), insbesondere Artikel 20 und 21.
2. Bundesministerium der Justiz und für Verbraucherschutz: BSI-Gesetz (BSIG), insbesondere § 30 zu Risikomanagementmaßnahmen, § 32 zu Meldepflichten und § 38 zu den Pflichten der Geschäftsleitung.
3. Bundesamt für Sicherheit in der Informationstechnik: Offizielle Informationen zur NIS2-Umsetzung und Registrierung betroffener Einrichtungen.
4. Bundesamt für Sicherheit in der Informationstechnik: IT-Grundschutz, ORP.3 – Sensibilisierung und Schulung zur Informationssicherheit.