DORA-Schulung für den Finanzsektor
Geschrieben von: Thorben Steenmanns


DORA-Schulung: Neue What The Hack!-Kampagne verbindet Regulierung und Praxis
Der Digital Operational Resilience Act (DORA) stellt Finanzunternehmen vor eine Aufgabe, die weit über technische Sicherheitsmaßnahmen hinausgeht: Digitale Resilienz muss auch im Arbeitsalltag verstanden und gelebt werden. Denn selbst ausgereifte Sicherheitskonzepte sind darauf angewiesen, dass Mitarbeitende Risiken erkennen, Vorfälle melden und ihre jeweiligen Verantwortlichkeiten kennen.
Mit einer neuen DORA-Kampagne erweitert What The Hack! sein Schulungsangebot um die europäische Regulierung für digitale operationale Resilienz. Im Mittelpunkt stehen die fachliche Auseinandersetzung mit DORA und ein interaktiver Lernansatz, der regulatorische Anforderungen in verständliche Entscheidungssituationen übersetzt.
Was DORA für Unternehmen im Finanzsektor bedeutet
Seit dem 17. Januar 2025 ist die EU-Verordnung 2022/2554 anzuwenden. Sie schafft einen gemeinsamen regulatorischen Rahmen für die digitale operationale Resilienz zahlreicher Finanzunternehmen, darunter Banken, Versicherungen und Zahlungsdienstleister.
DORA betrachtet Cybersicherheit nicht isoliert als technische Schutzaufgabe. Die Verordnung verbindet IKT-Risikomanagement, den Umgang mit IKT-bezogenen Vorfällen, Resilienztests und die Steuerung von Risiken durch externe IKT-Dienstleister. Ziel ist es, dass Finanzunternehmen auch bei schwerwiegenden digitalen Störungen ihre Widerstandsfähigkeit erhalten beziehungsweise ihre Geschäftstätigkeit wiederherstellen können.
Entscheidend ist dabei das Zusammenspiel von Technologie, Organisation und Menschen. Ein Unternehmen kann über zuverlässige Systeme und detaillierte Notfallpläne verfügen. Ob diese im Ernstfall greifen, hängt jedoch auch davon ab, dass die Beteiligten ihre Aufgaben verstehen und angemessen handeln.
DORA-Schulungen sind ausdrücklich vorgeschrieben
Anders als bei manchen allgemein formulierten Empfehlungen zur Security Awareness enthält DORA konkrete Vorgaben für Mitarbeiterschulungen.
Artikel 13 Absatz 6 DORA verpflichtet betroffene Finanzunternehmen, Programme zur Sensibilisierung für IKT-Sicherheit und Schulungen zur digitalen operationalen Resilienz als obligatorische Bestandteile ihrer Mitarbeiterschulung vorzusehen. Diese gelten für alle Beschäftigten und die Geschäftsleitung. Die Komplexität der Inhalte muss dem jeweiligen Aufgabenbereich entsprechen. Gegebenenfalls sind auch IKT-Drittdienstleister einzubeziehen.
Für die Mitglieder des Leitungsorgans formuliert Artikel 5 Absatz 4 DORA zusätzlich die Anforderung, ihre Kenntnisse und Fähigkeiten zur Bewertung von IKT-Risiken aktuell zu halten, unter anderem durch regelmäßige spezifische Schulungen.
Damit wird deutlich: Eine DORA-Schulung muss mehr leisten, als allen Mitarbeitenden denselben Überblick über einen europäischen Gesetzestext zu vermitteln.
Während Beschäftigte im operativen Geschäft beispielsweise lernen müssen, Auffälligkeiten einzuordnen und interne Meldewege zu nutzen, benötigen Führungskräfte ein vertieftes Verständnis von Risikoverantwortung, kritischen Geschäftsprozessen und den Auswirkungen digitaler Störungen.
Die eigentliche Herausforderung: Regulierung in Handeln übersetzen
Aus den Schulungsvorgaben lässt sich eine wichtige Schlussfolgerung für die betriebliche Weiterbildung ableiten: DORA-Wissen und DORA-Handlungskompetenz sind nicht dasselbe.
Wer erklären kann, was IKT-Drittparteienrisiken sind, erkennt damit noch nicht zwangsläufig, welche Konsequenzen der Ausfall eines externen Dienstleisters für den eigenen Arbeitsbereich hat. Ebenso bedeutet die Kenntnis regulatorischer Meldeanforderungen nicht automatisch, dass ein auffälliges Ereignis rechtzeitig über den richtigen internen Kanal weitergegeben wird.
Genau hier liegt ein Ansatzpunkt für bessere Schulungskonzepte. Statt regulatorische Inhalte ausschließlich abzufragen, sollten Unternehmen Mitarbeitende dazu anregen, konkrete Situationen zu beurteilen, Entscheidungen zu begründen und unterschiedliche Sichtweisen auszutauschen.
Ein mögliches Trainingsszenario: Ein externer IT-Dienstleister meldet eine Störung, während gleichzeitig interne Anwendungen nur eingeschränkt verfügbar sind. Welche Informationen sind relevant? Wer muss intern eingebunden werden? Welche Risiken können daraus für kritische Geschäftsprozesse entstehen?
Die Antworten hängen von Rolle, Verantwortlichkeit und Unternehmenskontext ab. Gerade deshalb eignet sich das Szenario zur gemeinsamen fachlichen Auseinandersetzung.
Neue DORA-Kampagne: Fachwissen spielerisch vermitteln
Mit der neuen DORA-Kampagne greift What The Hack! diese Anforderungen an die Wissensvermittlung auf.
Das Serious Business Game verbindet fachliche Fragen mit spielerischen Herausforderungen. Mitarbeitende beantworten Fragen, sammeln durch richtige Entscheidungen Spielressourcen und setzen diese gemeinsam ein, um einen virtuellen Hacker aufzuhalten.
Der spielerische Rahmen verfolgt dabei einen fachlichen Zweck: Teams sollen sich mit Inhalten auseinandersetzen, unterschiedliche Antworten diskutieren und ihre Entscheidungen begründen.
Für DORA-Schulungen eröffnet dieser Ansatz zwei Einsatzmöglichkeiten.
Einerseits lässt sich die Kampagne zur Vermittlung regulatorischen Grundlagenwissens einsetzen. Begriffe, Verantwortlichkeiten und Zusammenhänge der Verordnung werden zum Gegenstand einer aktiven Auseinandersetzung statt einer rein passiven Informationsvermittlung.
Andererseits kann das Spiel Bestandteil eines umfassenderen Awareness- und Schulungsprogramms sein. Dabei lassen sich DORA-relevante Fragestellungen mit praktischen Situationen aus dem Unternehmensalltag verknüpfen und durch Diskussionen oder weiterführende Fachschulungen vertiefen.
What The Hack! kann sowohl in gemeinsamen Teamsessions als auch im Einzelspiel eingesetzt werden. Dadurch lassen sich unterschiedliche organisatorische Anforderungen berücksichtigen.
Was eine gute DORA-Schulung auszeichnet
Die regulatorische Vorgabe, Schulungsinhalte an die jeweilige Funktion anzupassen, bietet Unternehmen eine Gelegenheit, ihre Lernprogramme grundsätzlicher zu überdenken.
Ein sinnvoller Ansatz besteht darin, DORA-Schulungen entlang von drei Lernzielen aufzubauen:
Verstehen: Welche Anforderungen stellt DORA, und warum sind sie für das Unternehmen relevant?
Einordnen: Welche IKT-Risiken, Verantwortlichkeiten und Entscheidungen betreffen den eigenen Aufgabenbereich?
Anwenden: Wie sollte in einer konkreten sicherheitsrelevanten Situation gehandelt oder eskaliert werden?
Diese drei Lernziele sind kein gesetzlich vorgeschriebenes DORA-Modell, sondern ein didaktischer Vorschlag zur Umsetzung der Anforderungen.
Dabei sollte auch die Dokumentation berücksichtigt werden. Teilnahmeerfassungen, Schulungsinhalte und geeignete Auswertungen können helfen, durchgeführte Maßnahmen nachvollziehbar zu machen. Ein Teilnahmezertifikat allein belegt jedoch weder die tatsächliche Handlungskompetenz noch die vollständige Erfüllung sämtlicher DORA-Anforderungen.
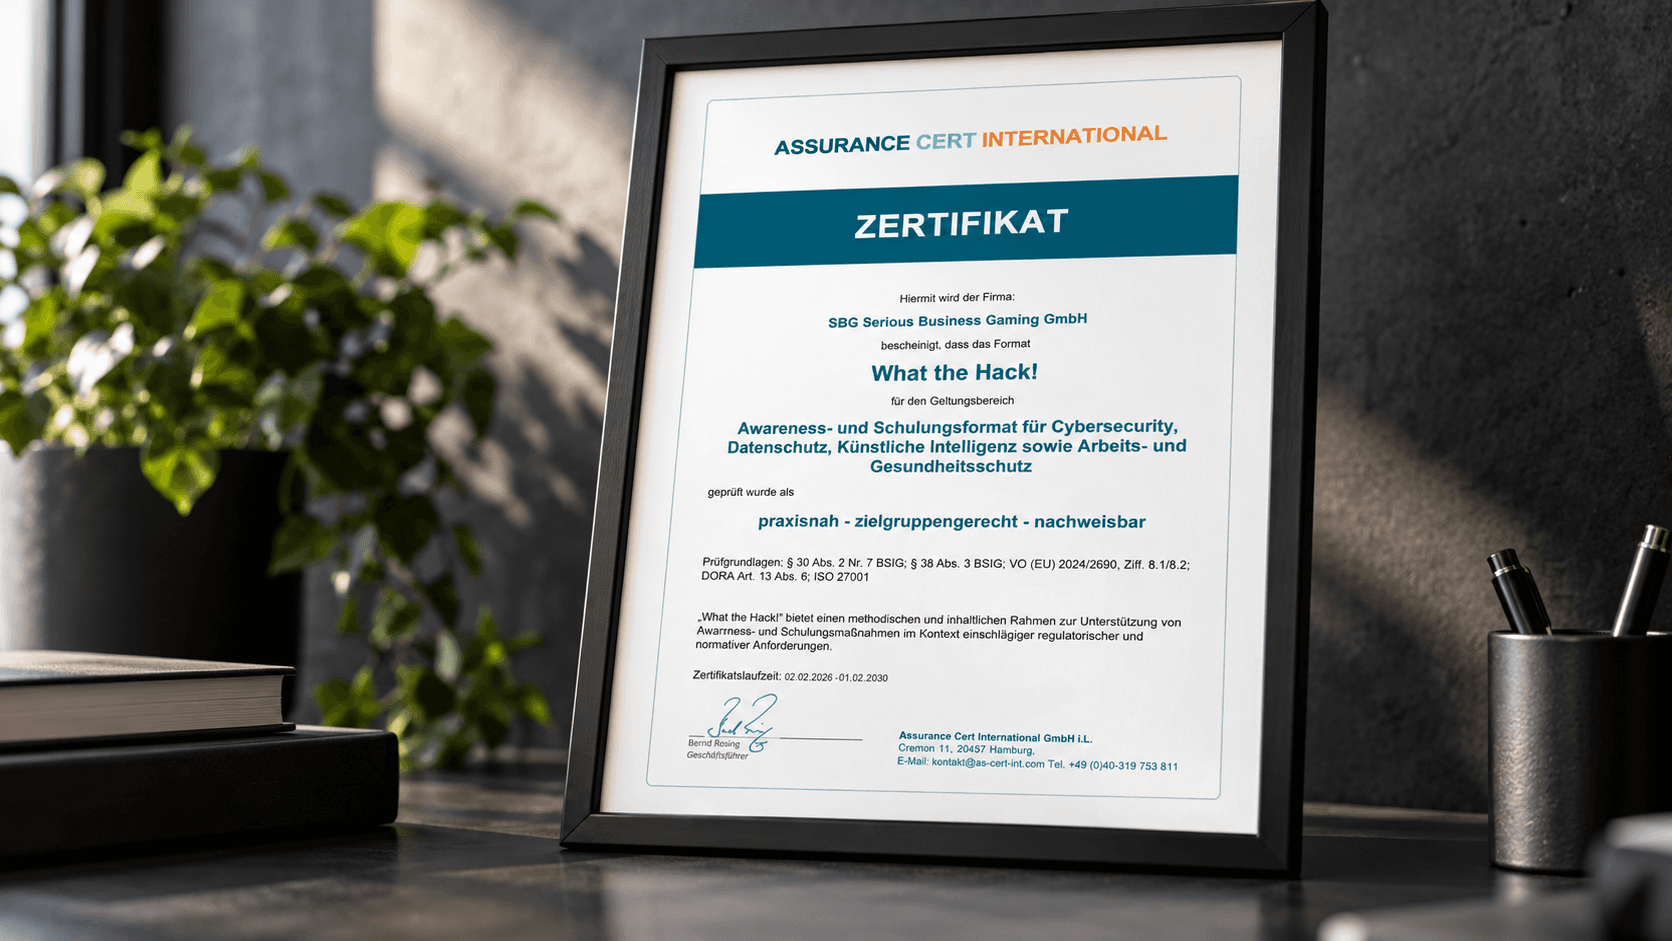
Dass Serious Gaming als Bestandteil regulatorisch ausgerichteter Schulungsmaßnahmen eingesetzt werden kann, wurde bei What The Hack! zudem extern geprüft. Die Prüfung des Schulungsformats auf Grundlage von unter anderem DORA und ISO 27001 ist dabei ausdrücklich nicht mit einer DORA-Konformitätszertifizierung des einsetzenden Unternehmens gleichzusetzen.
Fazit: DORA braucht mehr als regulatorisches Grundlagenwissen
DORA verpflichtet betroffene Finanzunternehmen, digitale operationale Resilienz organisatorisch zu verankern und ihre Beschäftigten entsprechend zu sensibilisieren und zu schulen. Die Verordnung gibt damit einen wichtigen Rahmen vor. Wie daraus ein verständliches und alltagstaugliches Lernangebot entsteht, bleibt eine Gestaltungsaufgabe der Unternehmen.
Die neue DORA-Kampagne von What The Hack! setzt genau hier an: Sie verbindet die fachliche Beschäftigung mit regulatorischen Anforderungen mit einem interaktiven Schulungsformat.
Denn die entscheidende Frage ist nicht nur, ob Mitarbeitende die wesentlichen Inhalte von DORA kennen. Sondern auch, ob sie verstehen, was diese Anforderungen für ihre eigenen Entscheidungen und Verantwortlichkeiten bedeuten.
Quellen und weiterführende Informationen
1. Europäisches Parlament und Rat der Europäischen Union: Verordnung (EU) 2022/2554 über die digitale operationale Resilienz im Finanzsektor (DORA). Besonders relevant: Artikel 5 zur Governance und Verantwortung des Leitungsorgans sowie Artikel 13 Absatz 6 zu Awareness-Programmen und Schulungen.
EU-Verordnung im Original – EUR-Lex
2. Bundesanstalt für Finanzdienstleistungsaufsicht (BaFin): DORA – Digital Operational Resilience Act. Offizielle Übersicht zu Anwendungsbereich, regulatorischen Anforderungen und Umsetzung in Deutschland.
BaFin – DORA
3. Bundesanstalt für Finanzdienstleistungsaufsicht (BaFin): Umsetzungshinweise zur DORA-Implementierung. Aufsichtsmitteilung zur Governance, zum IKT-Risikomanagement und zum IKT-Drittparteienrisiko.
BaFin – Umsetzungshinweise (PDF)
4. European Banking Authority (EBA): Digital Operational Resilience Act. Informationen zur europäischen Umsetzung und den technischen Regulierungsstandards.
EBA – Digital Operational Resilience Act